
VOR DEM START
Das benötigen Sie
- Log-Leserechte sind vorhanden; Export, technische Details und Einstellungen besitzen eigene Rechte. Die Standortbeschränkung bestimmt mit, welche Einträge sichtbar sind.
- CUCM-Change-Feed und gegebenenfalls AuditApp-Erfassung sind je Verbindung konfiguriert. Wiederherstellung setzt passende, erfolgreich erstellte Sicherungen der unterstützten Objekte voraus.
Den betroffenen Vorgang eingrenzen
Hier arbeiten Sie: Logs → EasyUC Logs → Suche und Zeitraum
Wählen Sie die richtige Verbindung und einen Zeitraum rund um den Vorfall. Suchen Sie nach User ID, Rufnummer, Gerätename oder MAC-Adresse und ergänzen Sie bei Bedarf Quelle, Ergebnis, Objektart oder Standort. Die Standardansicht umfasst die letzten sieben Tage. Wenn ein Eintrag fehlt, prüfen Sie deshalb zuerst Filter und Sichtrechte, bevor Sie daraus schließen, dass keine Änderung stattgefunden hat.
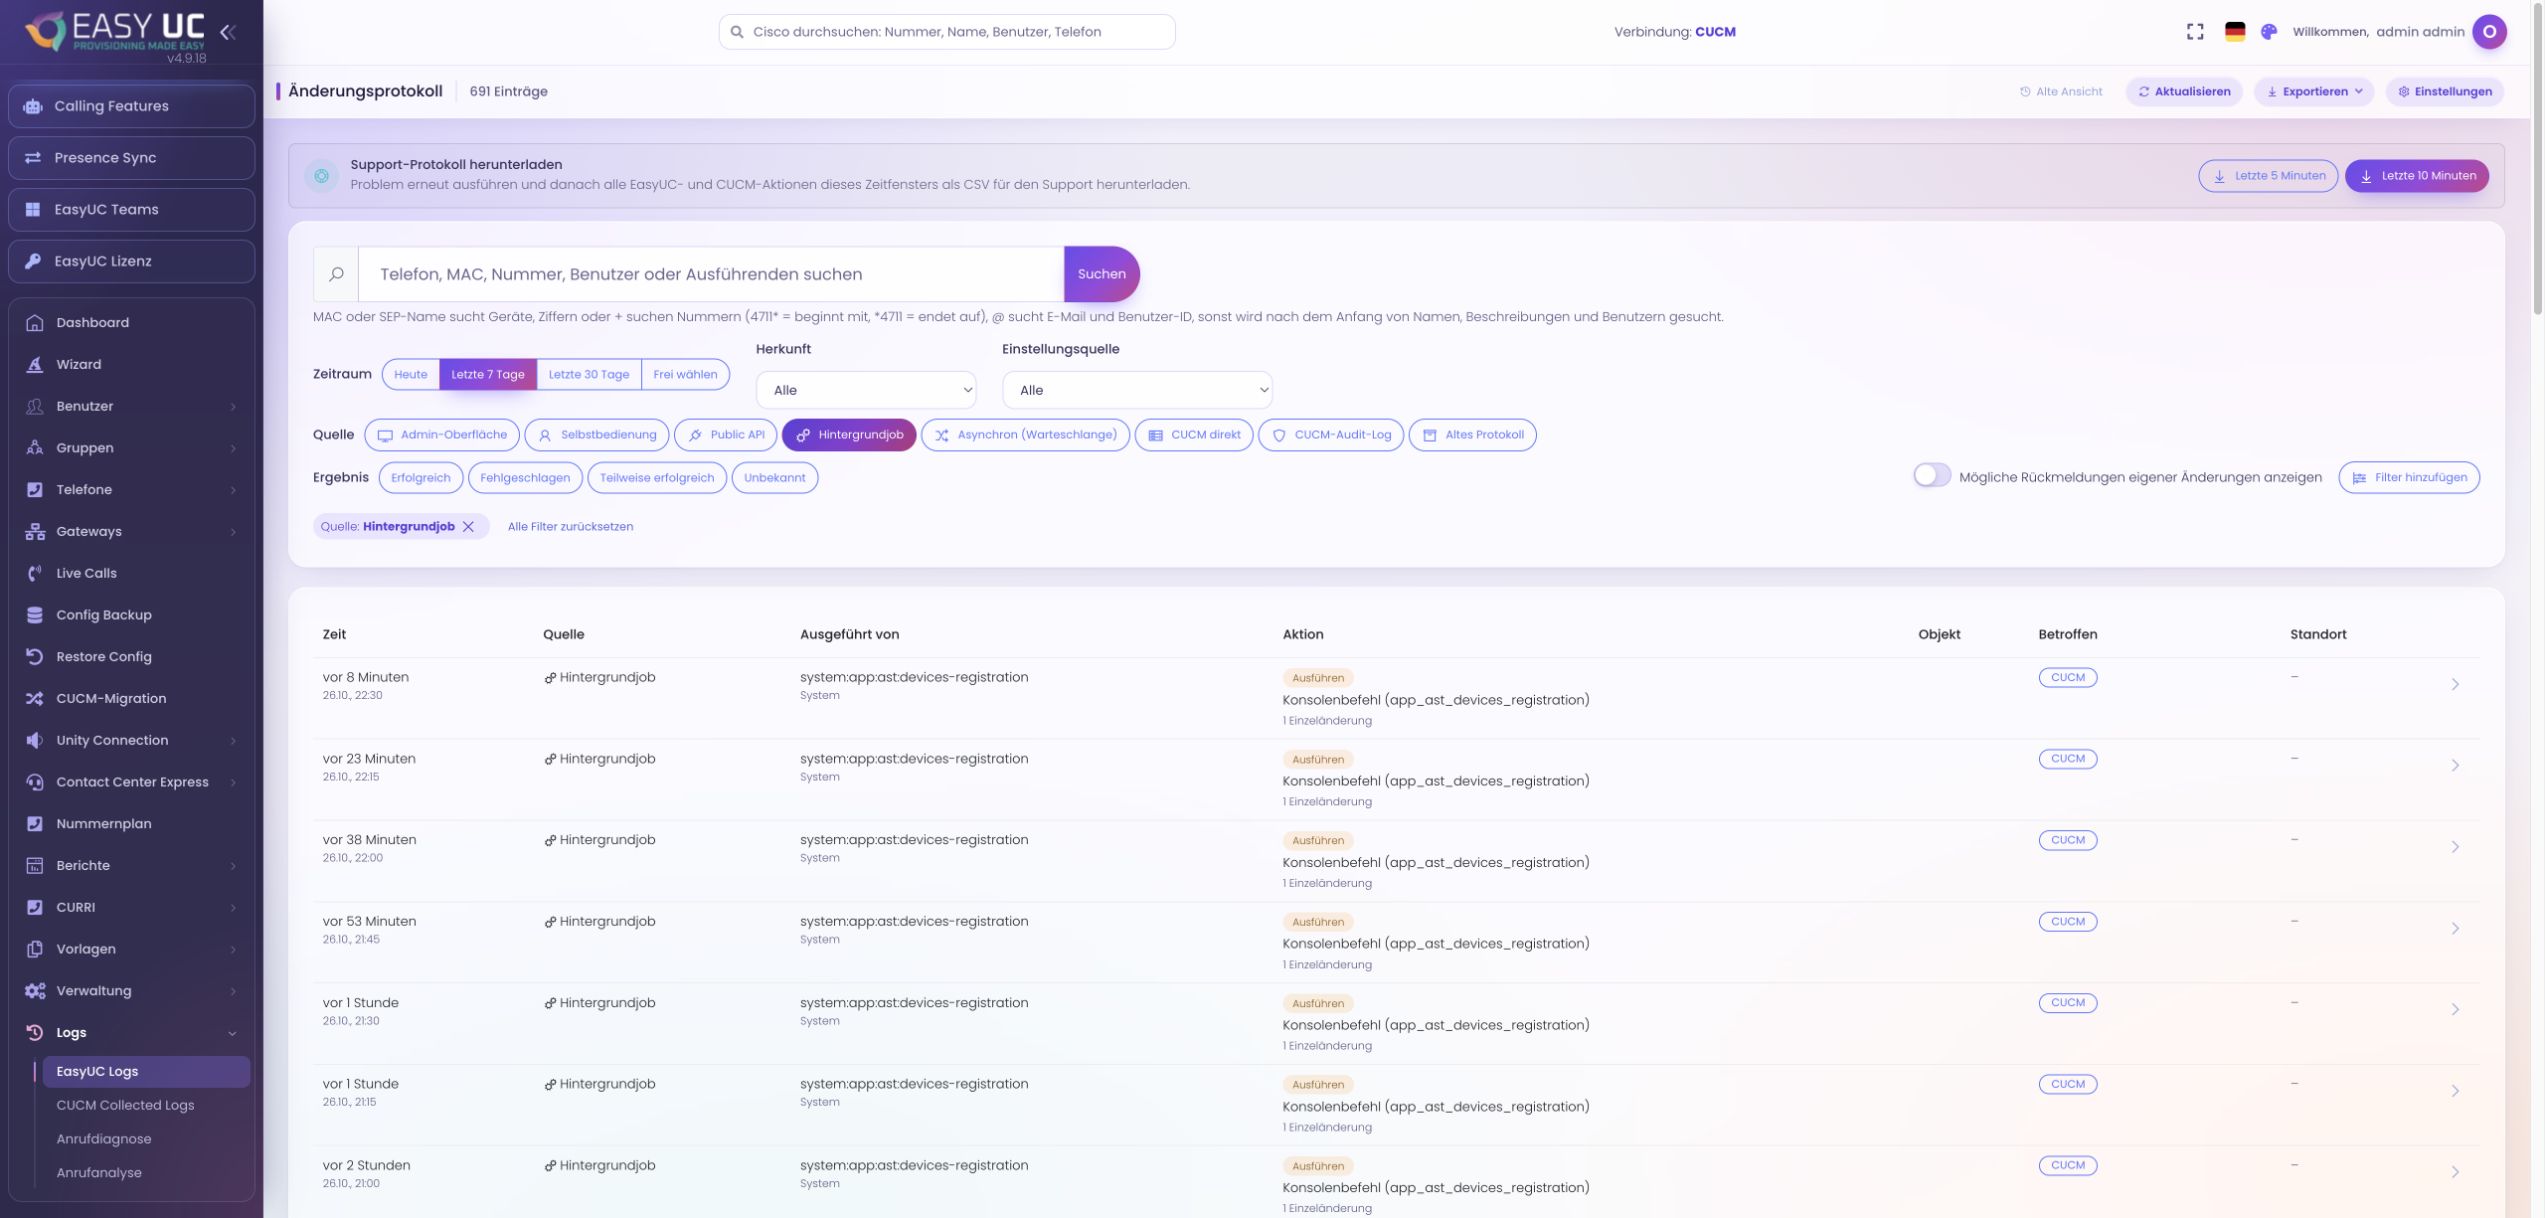
Vorher, Nachher und Einzeländerungen untersuchen
Hier arbeiten Sie: Logeintrag → Änderungen und Beteiligte
Öffnen Sie den Eintrag und vergleichen Sie die verfügbaren Vorher-/Nachher-Werte. Unter den beteiligten Einzeländerungen erkennen Sie, welche Objekte oder Aufrufe zum Vorgang gehören und ob sie erfolgreich, fehlgeschlagen oder nur teilweise abgeschlossen waren. Folgen Sie den Verknüpfungen zu zusammengehörigen Einträgen, wenn die Aktion im Hintergrund fortgesetzt wurde. Geheimnisfelder erscheinen nur als geändert; ihr Inhalt wird bewusst nicht gespeichert.
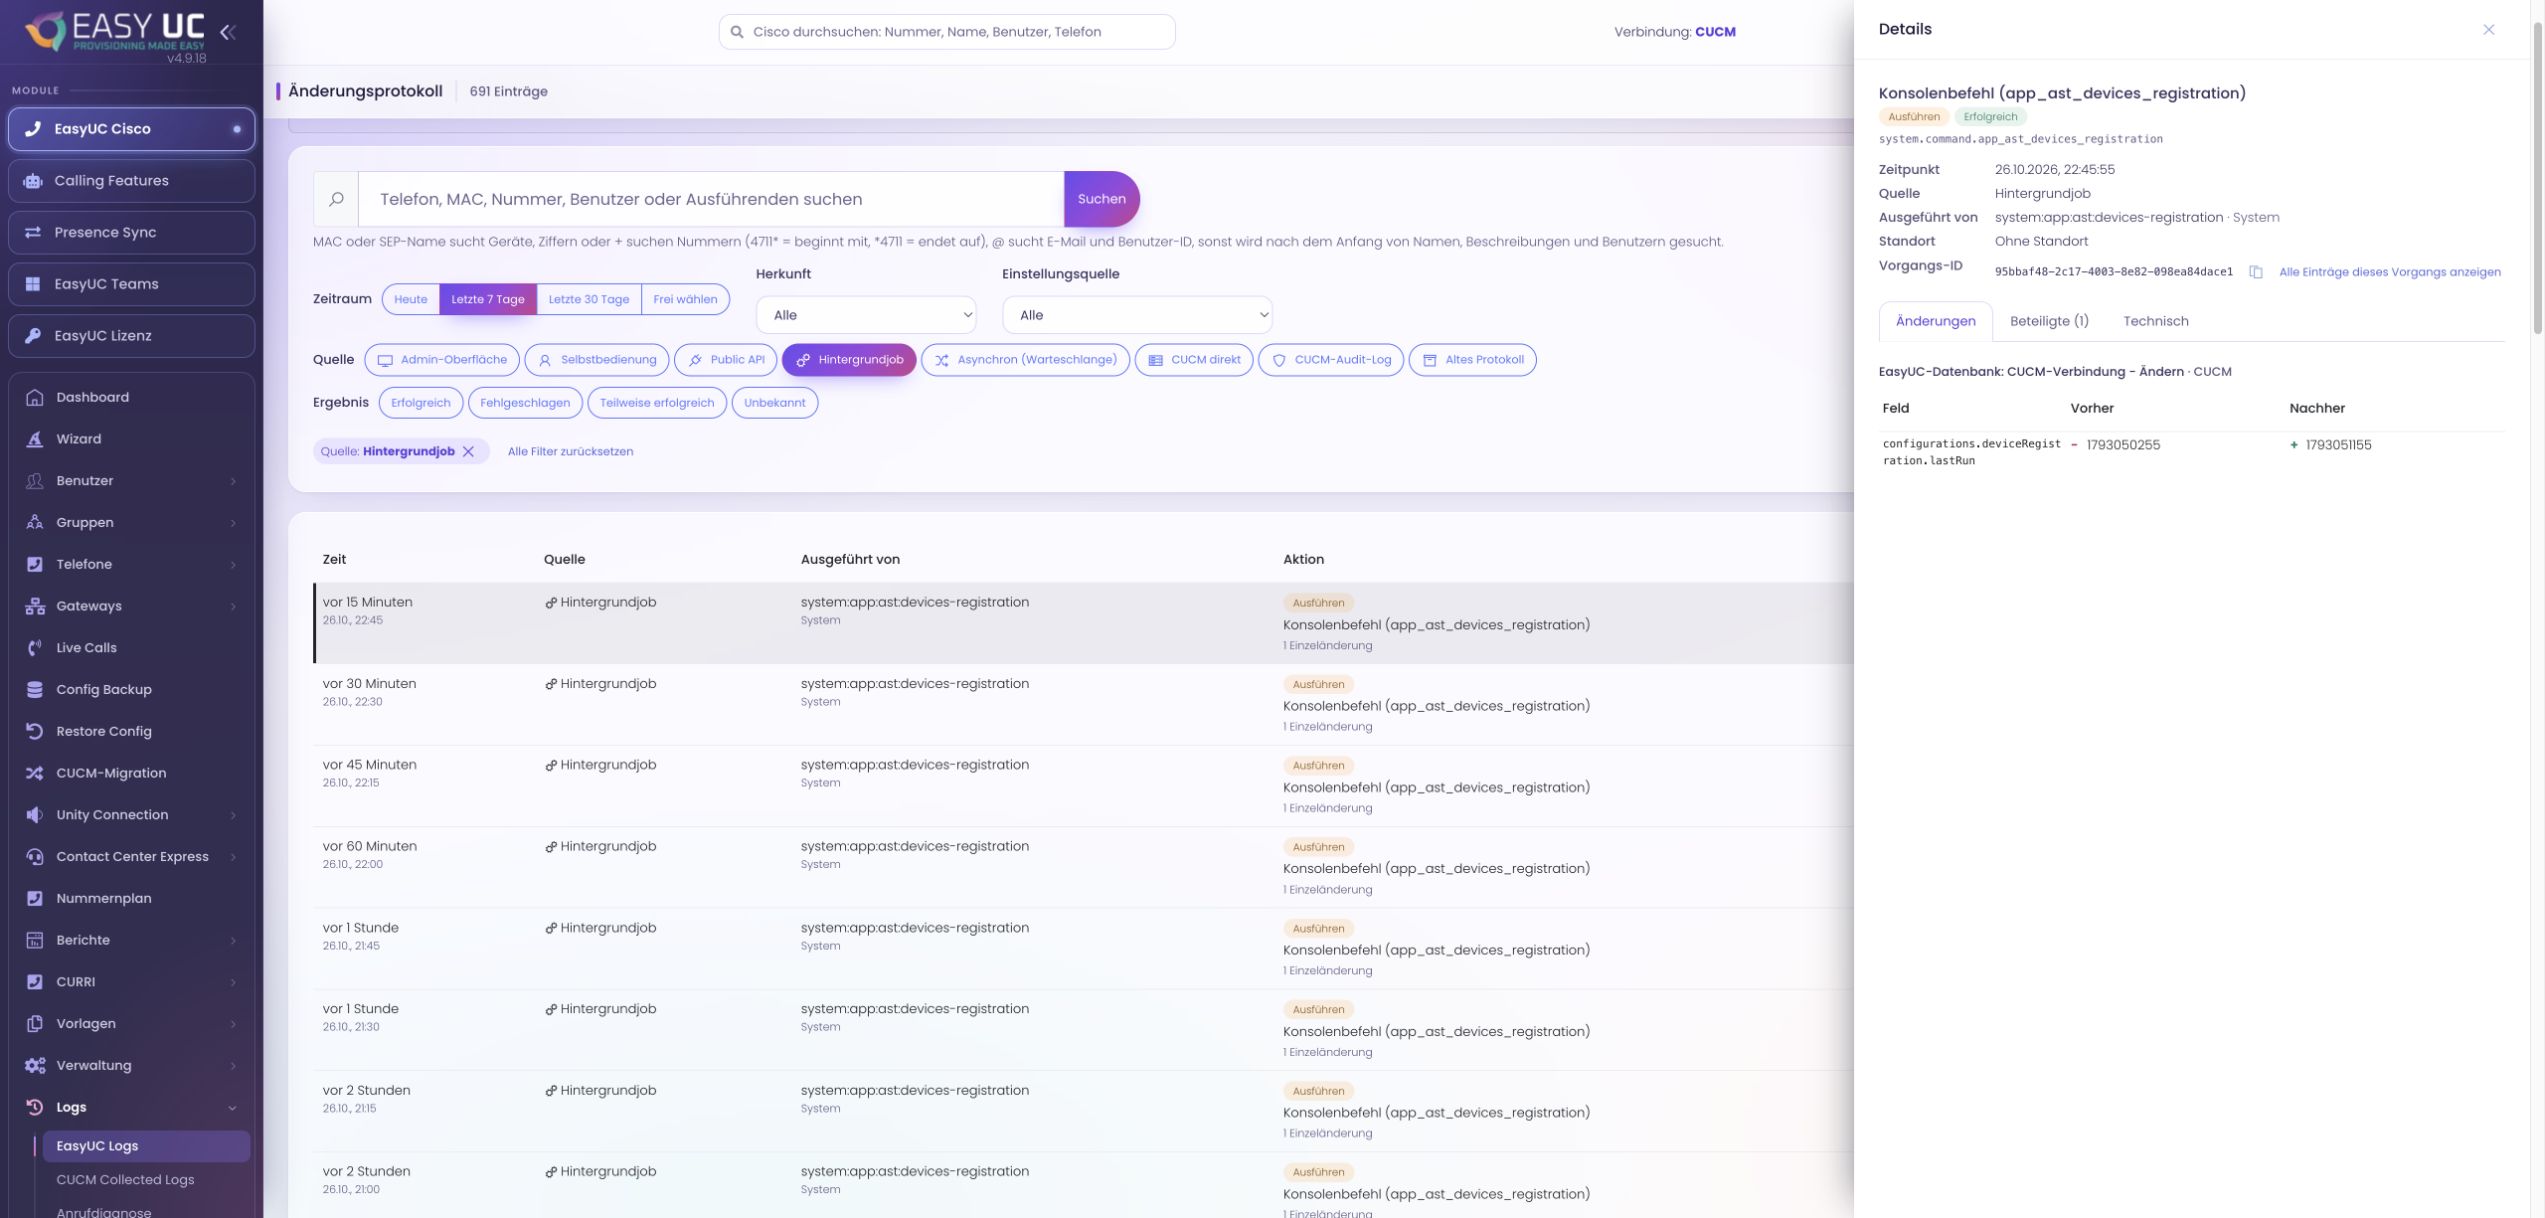
EasyUC-Aktion und CUCM-Direktänderung unterscheiden
Hier arbeiten Sie: Quelle im Log / CUCM-Verbindung → CUCM-Änderungsprotokoll
EasyUC-Aktionen können den auslösenden Oberflächen-, API- oder Systembenutzer mitführen. Der CUCM-Change-Feed liefert bei direkten Änderungen zunächst Objekt und Änderung mit einer vom Abrufintervall abhängigen Zeitgenauigkeit, aber keinen sicheren Ausführenden. Eine optionale AuditApp-Auswertung kann CUCM-Benutzer ergänzen. Prüfen Sie den tatsächlich gespeicherten Ursprung und die Präzisionshinweise, statt einen unbekannten Akteur automatisch dem zuletzt angemeldeten Administrator zuzuordnen.
Quellen, Fristen und Erfassungslücken prüfen
Hier arbeiten Sie: EasyUC Logs → Einstellungen / CUCM-Verbindung → Quellen
Kontrollieren Sie, ob die benötigte Quelle im fraglichen Zeitraum aktiv war und die Einträge noch innerhalb ihrer Aufbewahrung liegen. Standardmäßig werden EasyUC-Einträge zwölf Monate und CUCM-Einträge drei Monate aufbewahrt; beide Fristen sind einstellbar. IP-Adressen werden standardmäßig nach 90 Tagen entfernt. Abrufpausen, rotierte CUCM-Dateien oder ein Neustart des Change-Feeds können Lücken beziehungsweise nachgetragene Änderungen mit ungenauem Zeitpunkt verursachen.
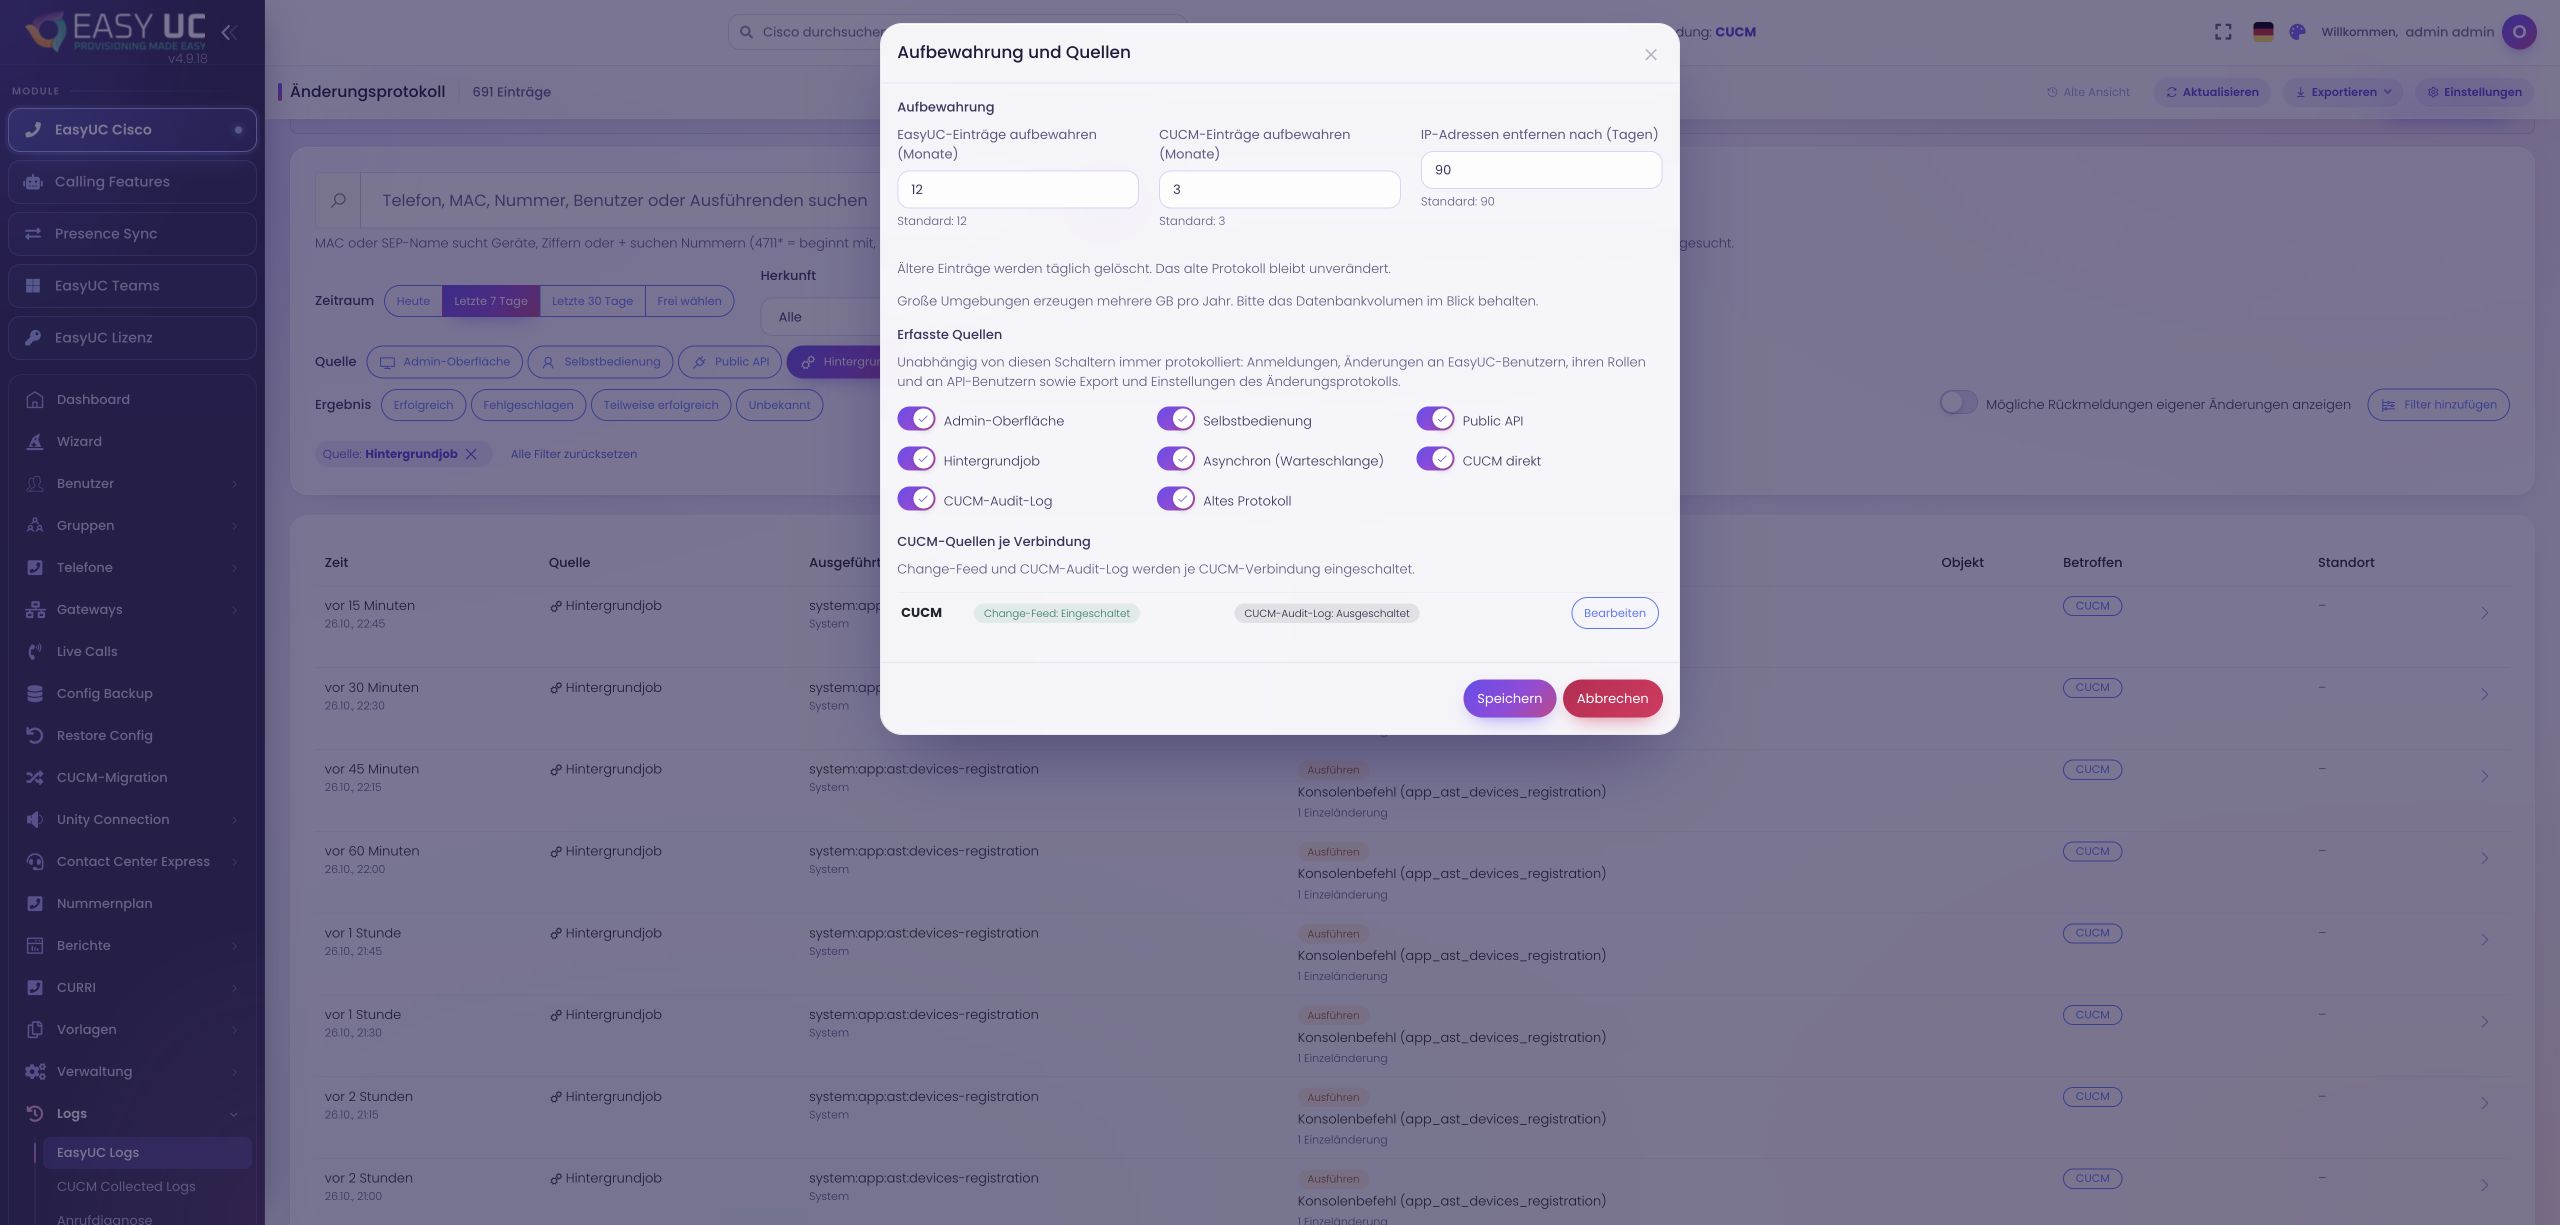
Den eingegrenzten Befund exportieren
Hier arbeiten Sie: EasyUC Logs → Exportieren
Exportieren Sie mit entsprechendem Recht die aktuelle Auswahl als CSV oder Excel. Der Export übernimmt die Filter und ist selbst ein protokollierter Vorgang. Wählen Sie einen fachlich sinnvollen Ausschnitt statt unnötig viele Daten weiterzugeben. CSV unterstützt bis zu 200.000 Zeilen, Excel bis zu 10.000; bei mehr Treffern bietet die Oberfläche einen begrenzten Export an. Technische Angaben wie IP-Adressen folgen weiterhin den dafür geltenden Rechten.
Bei Löschungen die separate Wiederherstellung prüfen
Hier arbeiten Sie: Benutzer → Gelöschte Benutzer / CUCM-Sicherung
Ein Änderungsnachweis allein stellt die Konfiguration nicht wieder her. Öffnen Sie für gelöschte Benutzer den Wiederherstellungsplan und prüfen Sie vorhandene Sicherungen, aktuelle CUCM-Objekte sowie mögliche Identitäts- oder Zuordnungskonflikte. Auch eine direkte CUCM-Löschung kann damit bearbeitet werden, wenn die benötigten Daten vorher erfolgreich gesichert wurden. Fehlende Snapshots, abgelaufene Aufbewahrung und nicht unterstützte Daten begrenzen den Umfang; die Oberfläche macht solche Fälle im Plan erkennbar.
So sieht das Ergebnis aus
Ein eingegrenzter Vorgang mit betroffenen Objekten, verfügbaren Vorher-/Nachher-Werten und dokumentiertem Ergebnis. Für eine Löschung wird getrennt geprüft, welche Sicherung vorliegt und was sich damit tatsächlich zurückführen lässt.
Gut zu wissen
- Die optionale CUCM-AuditApp-Auswertung ist standardmäßig aus. Das im geprüften Produktstand dokumentierte Dateiformat ist noch nicht an echten Dateien validiert; eine echte AuditApp-Datei muss vor dem Einsatz geprüft werden. Es gibt daher keine Zusage, jede direkte Änderung immer mit eindeutigem Akteur zu erfassen.
- CUCM-Sicherungen sind standardmäßig ausgeschaltet. Ihre Löschaufbewahrung beträgt zunächst 90 Tage und lässt sich auf 7–365 Tage einstellen. Passwörter, PINs, IM&P-Kontakte und bestimmte Zuordnungen sind nicht wiederherstellbar. „Kein Datenverlust, egal wo gelöscht“ wäre deshalb keine zutreffende Produktzusage.
Die Aufnahmen stammen aus der EasyUC-Lab- und Demoumgebung. Der Bildtext benennt Einrichtungs- oder Simulationszustände. Wo die Oberfläche noch nicht in Ihrer Sprache verfügbar ist, ist die Originalsprache gekennzeichnet. Sichtbare Funktionen hängen von Version, Berechtigungen und eingerichteten Verbindungen ab.