
Sécurité et transparence
La sécurité exige un processus clair.
Nous réunissons les avis de sécurité disponibles pour les composants surveillés, les examinons chaque jour en équipe et partageons les résultats validés de manière compréhensible.
De l'avis à la mise à jour
Identifier. Examiner. Corriger. Informer.
Les sources automatisées fournissent des indications. Notre équipe évalue leur pertinence pour EasyUC et décide des mesures à prendre et de leur publication.
- 1
Réunir les sources
Les sources de sécurité disponibles sont réunies automatiquement pour les composants répertoriés. Des signalements complémentaires et des vérifications manuelles complètent cette analyse.
- 2
Examiner chaque jour
Notre équipe examine les avis quotidiennement : EasyUC est-il concerné, quelle est la gravité du problème et quelles mesures faut-il prendre ?
- 3
Prioriser les corrections
Les problèmes critiques sont prioritaires. Nous fournissons rapidement un correctif lorsque cela est possible ; sinon, la correction est intégrée à une nouvelle version. Les changements sont testés avant leur mise à disposition.
- 4
Informer utilement
Après validation explicite, nous publions les informations pertinentes avec un statut, des recommandations et, le cas échéant, un correctif ou une version adaptée à télécharger.
Une vision de l'ensemble du socle technique
La surveillance couvre les composants répertoriés de l'application et du système d'exploitation, notamment PHP, Linux, les bibliothèques et les bases de données. Certaines informations sur le socle Linux sont complétées par une vérification manuelle.
- PHP
- Linux
- Bibliothèques
- Bases de données
- Autres composants
Au cœur du processus
Des constats internes à une information claire pour les clients.
Ces exemples montrent comment les avis sont examinés, explicitement validés puis présentés aux clients.
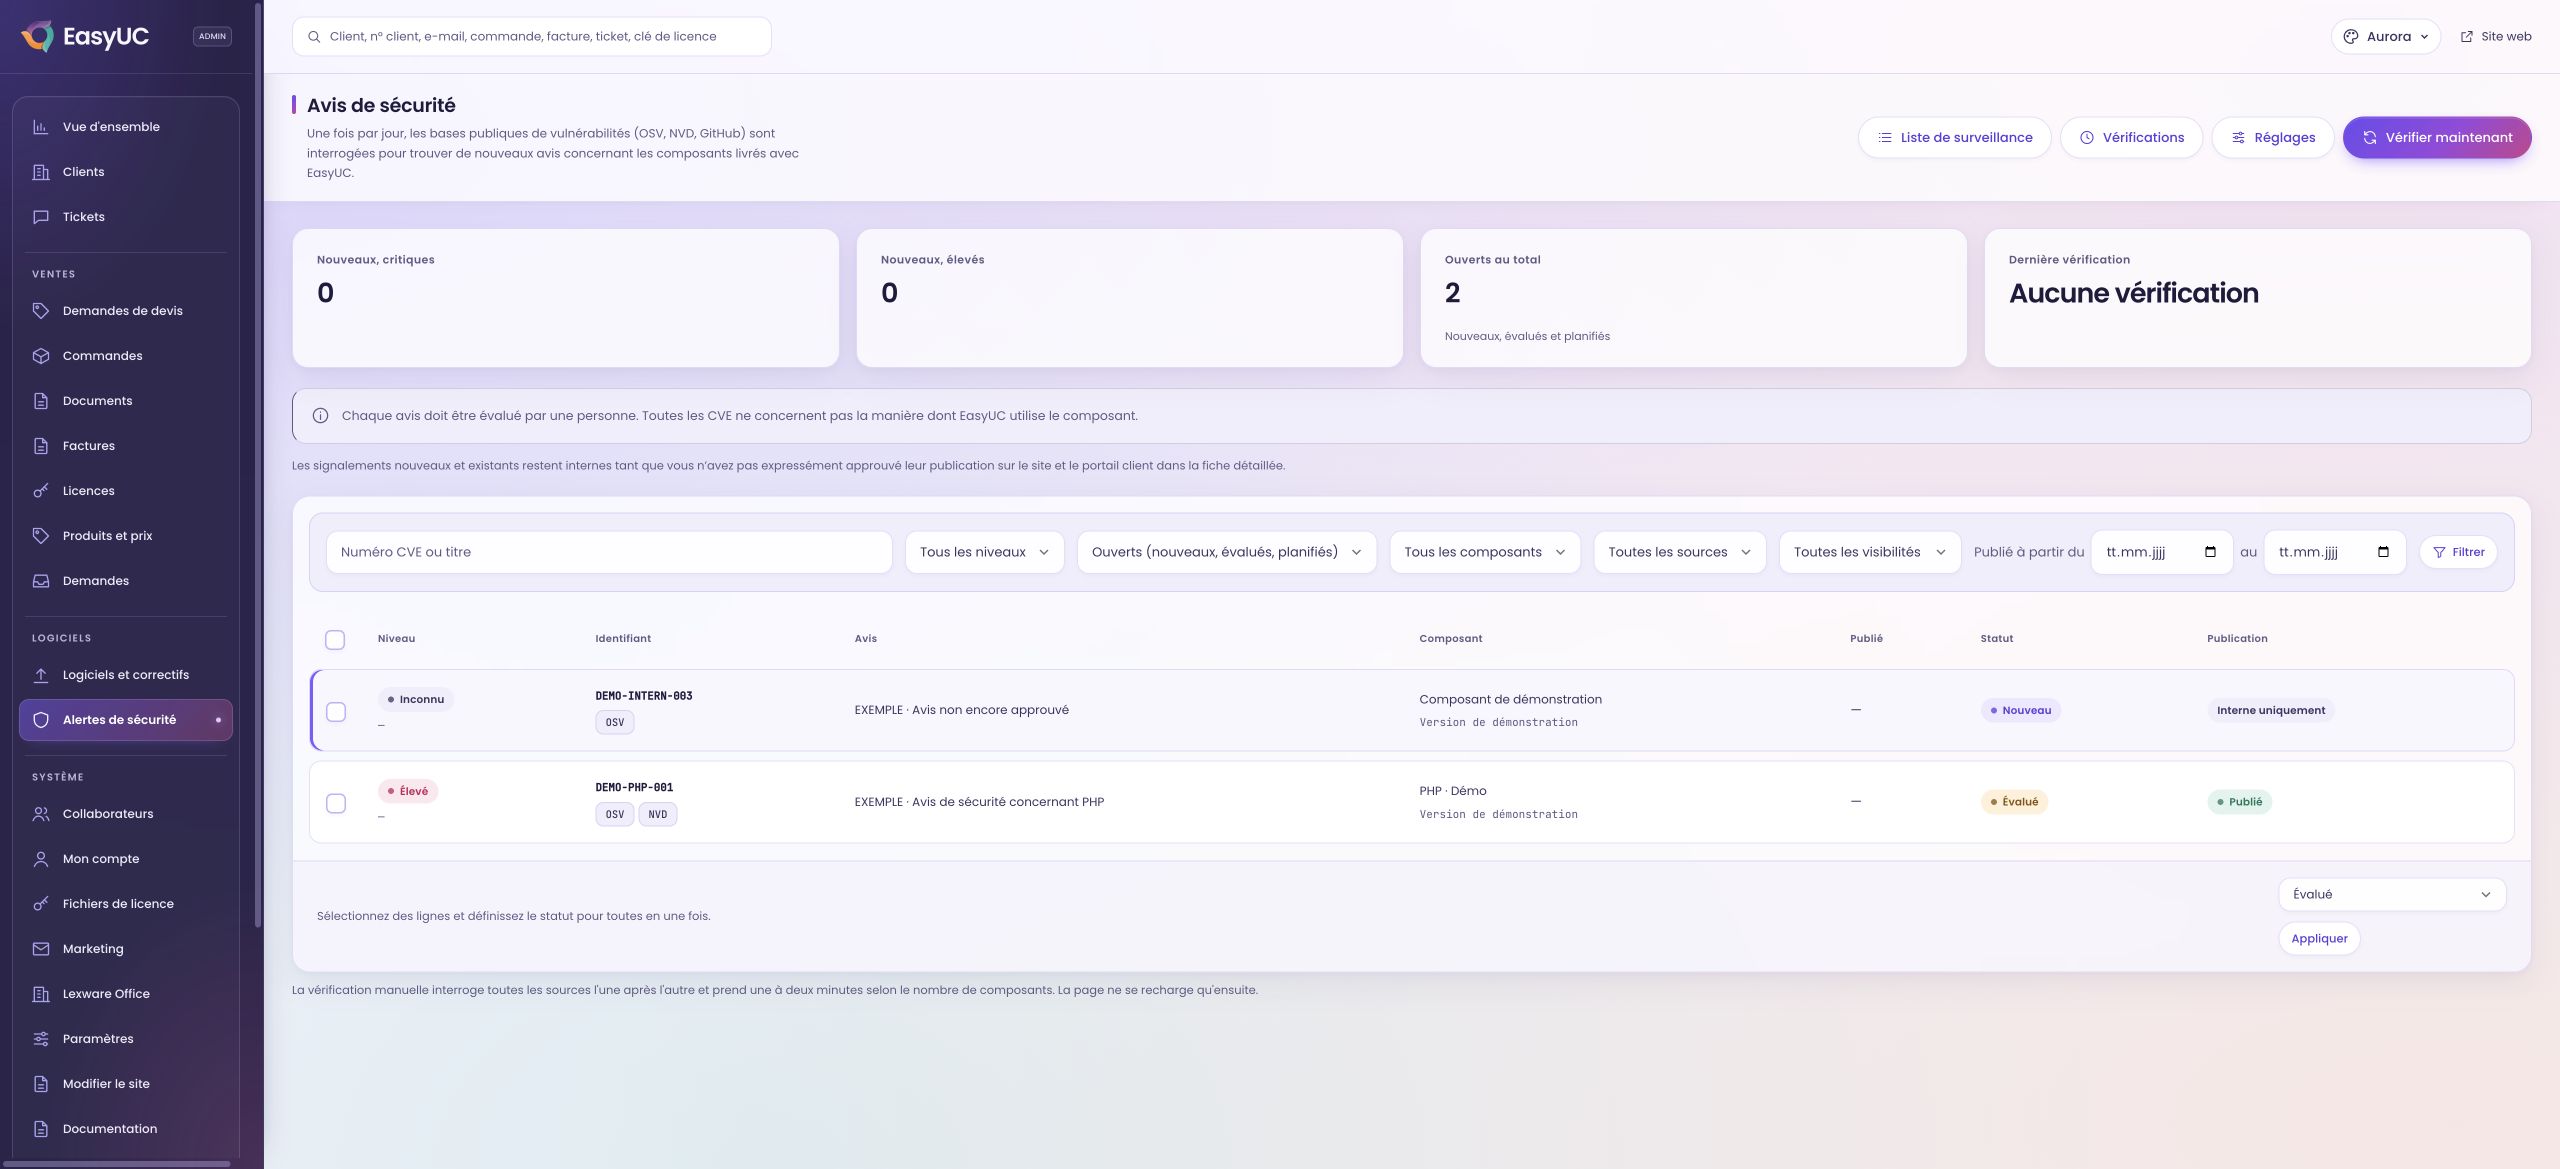
Vue d'ensemble de la surveillance
L'équipe dispose d'une vue d'ensemble des composants répertoriés et des avis disponibles pour son examen quotidien.
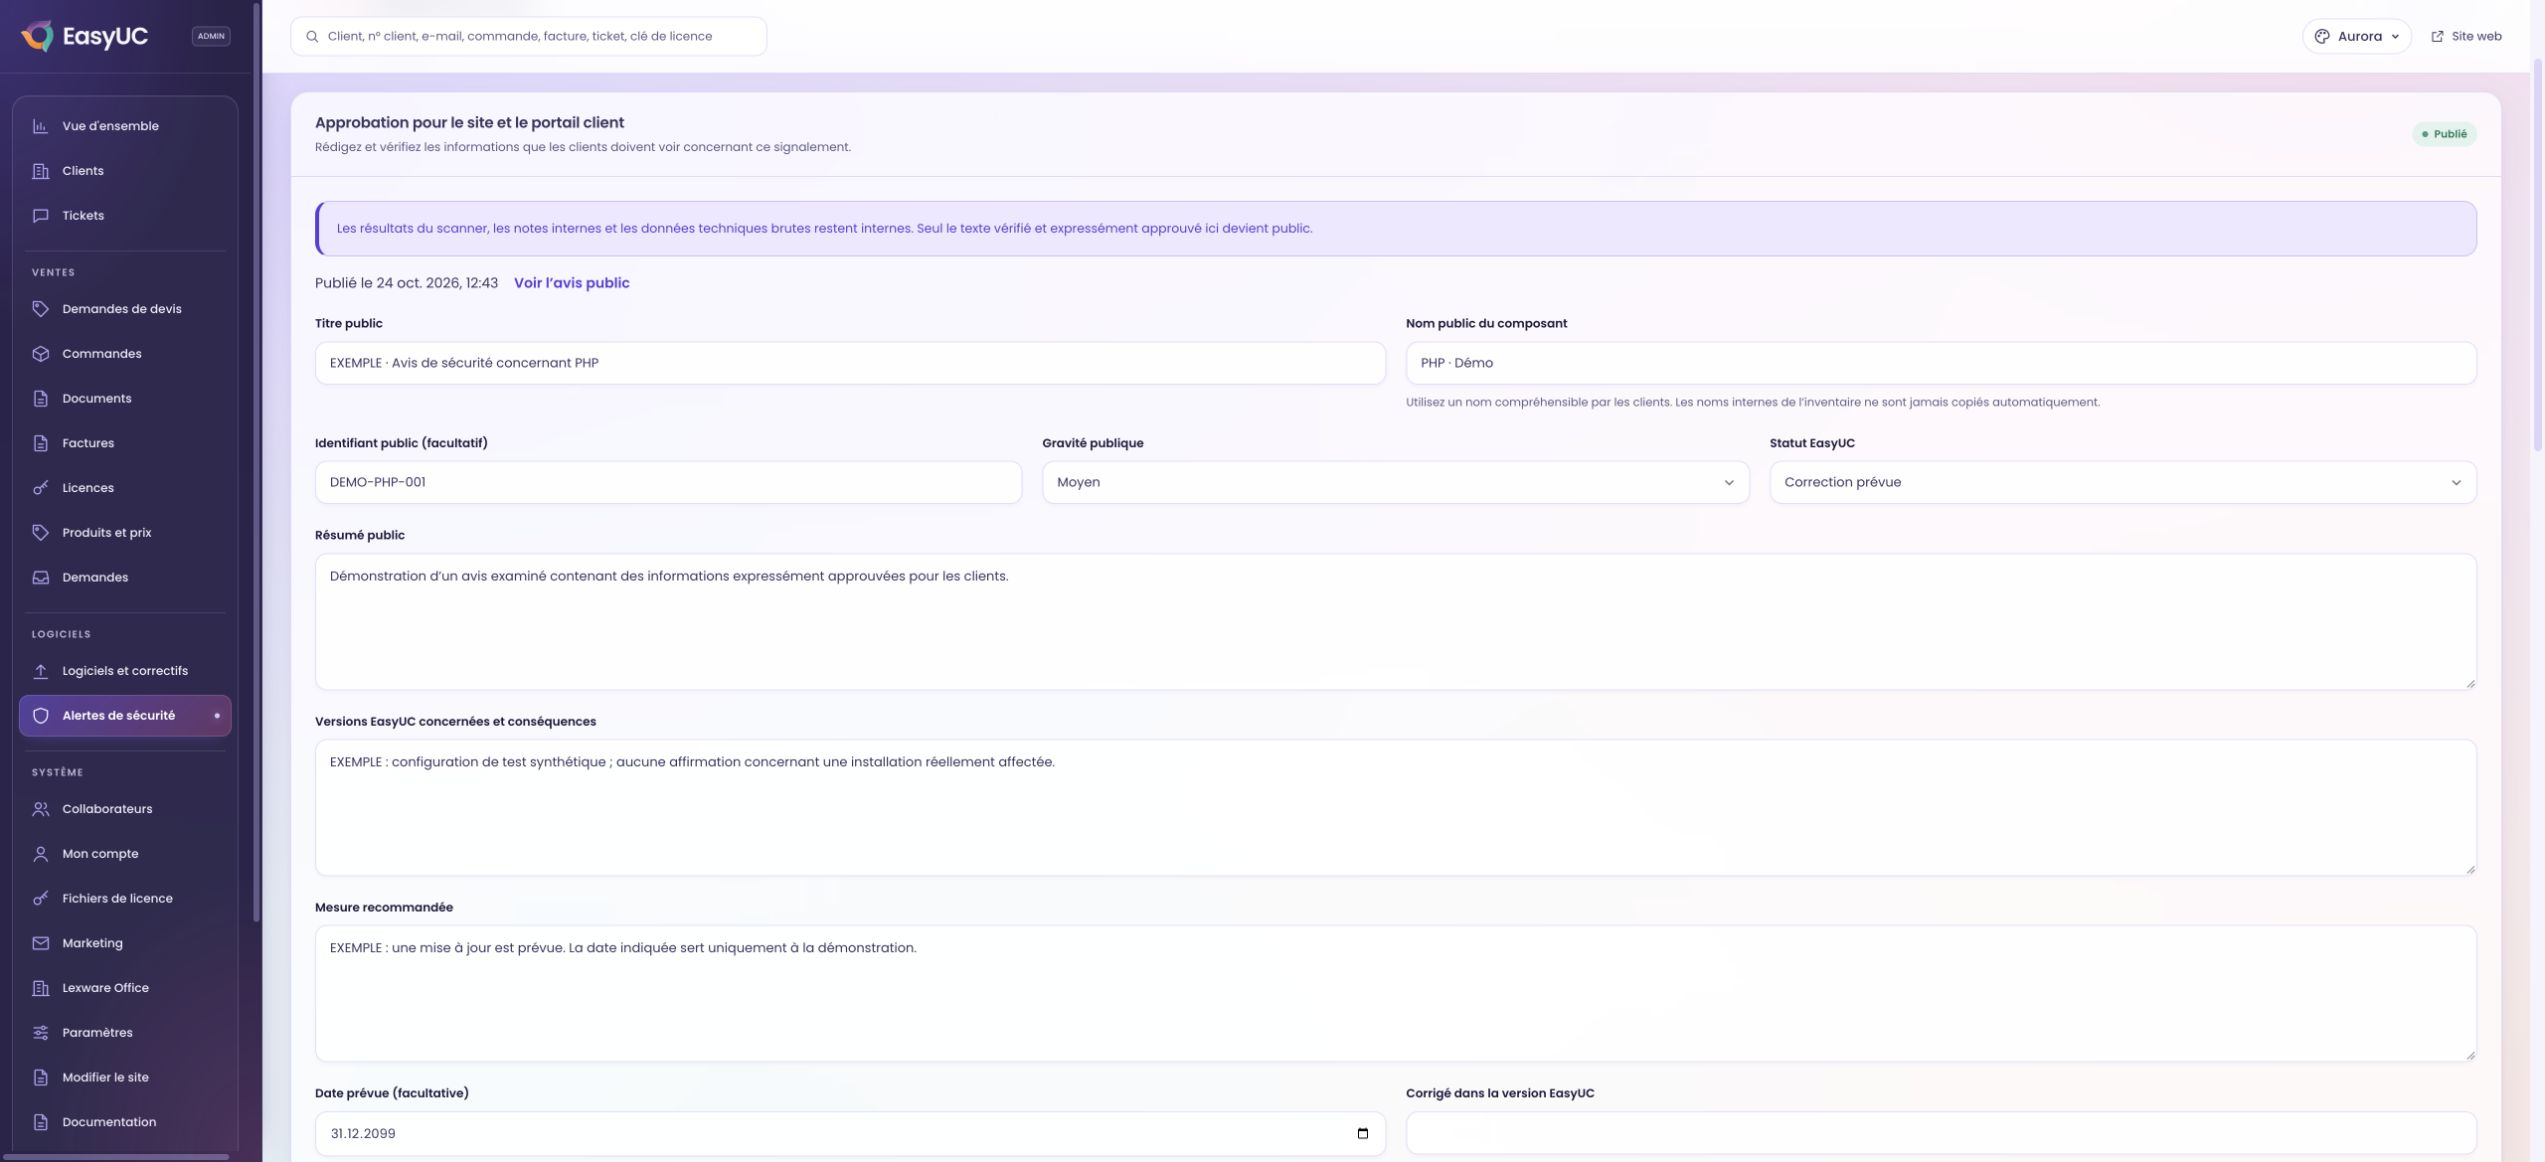
Une validation explicite
Un avis ne devient public que lorsqu'un membre autorisé de l'équipe valide explicitement les informations destinées aux clients.
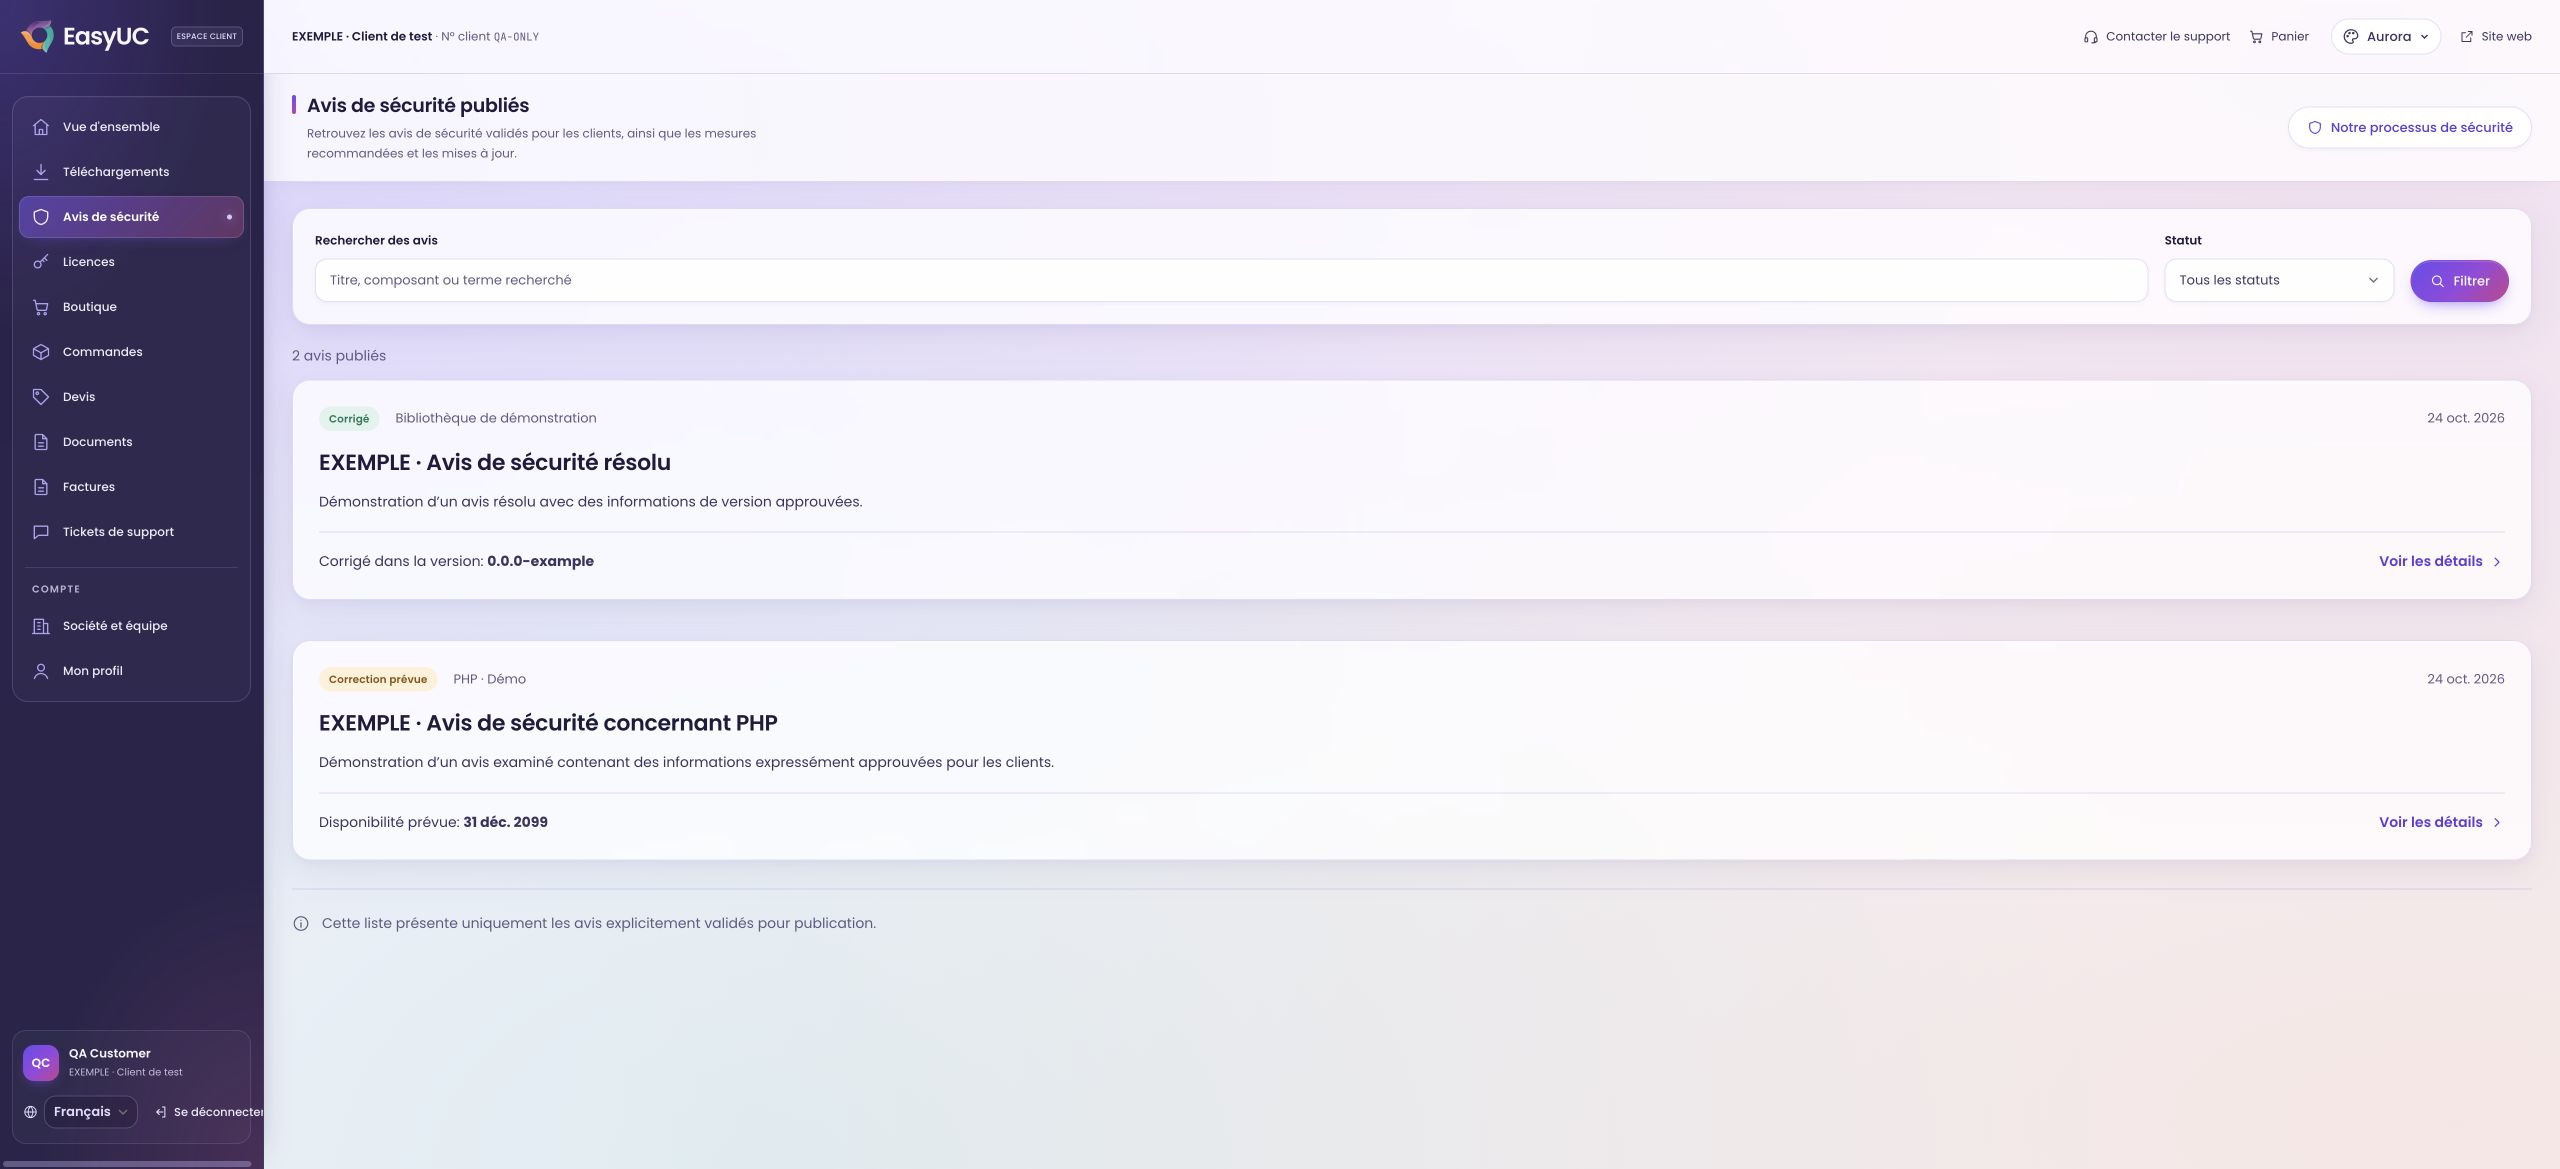
L'information côté client
Les clients voient le résumé validé, les versions concernées, les recommandations et les mises à jour disponibles.
Une publication responsable
Des informations vérifiées, expliquées clairement.
Les résultats automatisés ne sont pas publiés sans examen. Chaque avis public fait l'objet d'une validation explicite. Les notes d'investigation et les données brutes restent internes. La liste contient uniquement les informations validées et est actualisée après une nouvelle validation des modifications.
Avis publiésÉgalement dans votre espace client
L'espace client présente les mêmes avis publiés. Les mises à jour liées renvoient aux téléchargements correspondants ; les droits d'accès existants s'appliquent.
Sécurité dans l'espace clientCette liste présente les informations validées pour publication. Les dates prévues sont actualisées après évaluation et tests.